Cyberwise · Your Compliance Partner
Renforcez votre
cybersécurité.Maîtrisez votre
conformité.
Cyberwise associe évaluations techniques de sécurité et expertise en gouvernance et en conformité. Nous transformons les constats en priorités claires, accompagnons les améliorations et vérifions que les mesures fonctionnent réellement.
01Positionnement
De l’exigence de conformité à une cybersécurité efficace.
Nous allons au-delà des procédures et de la paperasse : nous examinons votre environnement, transformons les risques en priorités et accompagnons les améliorations. Voici comment Cyberwise aborde chaque projet :
- Technique et organisationnelNous examinons conjointement votre environnement IT et votre organisation : configurations, réseau et cloud, en lien avec la gouvernance, les politiques et la conformité.
- Chaque cadre, une seule approcheNIS2, la Cyberbeveiligingswet, ISO/IEC 27001, les CyberFundamentals ou TISAX : nous travaillons avec le cadre qui s’applique à votre organisation.
- Clair pour l’IT et la directionDes constats traduits en risques, en priorités et en décisions concrètes, pour chaque interlocuteur.
- Des résultats démontrablesNous visons des livrables concrets et vérifions que les mesures fonctionnent réellement, pas seulement que les documents existent.
- Avec votre partenaire ITVotre partenaire IT ou équipe IT met en œuvre les mesures techniques. Nous évaluons, accompagnons et vérifions.
- Suivi continuGrâce aux revues périodiques, à CISO as a Service et à Cyberwise ISMS, votre niveau de sécurité se maintient bien après la fin du projet.
Notre valeur fondamentale
Des conseils au service de vos seuls intérêts.
Notre valeur fondamentale est l’indépendance. Nous ne réalisons pas nous-mêmes de mises en œuvre techniques et ne faisons pas concurrence à votre partenaire IT. C’est ce qui nous permet de donner des conseils honnêtes et objectifs, dans votre seul intérêt.
- 1Des constats indépendantsLes constats et recommandations reposent sur les risques et l’efficacité démontrée, sans intérêt commercial ni lien avec un fournisseur.
- 2Libre choix du partenaire ITVotre partenaire IT ou équipe IT met en œuvre les mesures techniques. Vous choisissez avec qui vous travaillez.
- 3Pas de mise en œuvre techniqueNous évaluons et accompagnons, mais nous ne vendons pas de matériel et ne réalisons aucune mise en œuvre technique dans votre environnement IT.
02Services
Du premier aperçu au suivi continu.
- 01
Évaluations & audits de sécurité
Savoir où vous en êtes.
Une évaluation indépendante de votre organisation et de votre environnement IT – des audits de configuration et scans réseau jusqu’au pentest lorsque c’est pertinent.
Résultat : Des constats remis en contexte. Une feuille de route aux priorités claires.
En savoir plus sur Évaluations & audits de sécurité → - 02
Conformité & gouvernance
Des exigences à la pratique.
Nous élaborons politiques, procédures, registres et preuves adaptés à votre organisation. Votre direction décide ; nous accompagnons la démarche et vérifions les résultats convenus.
Résultat : Des politiques applicables, des responsabilités claires et des améliorations démontrables.
En savoir plus sur Conformité & gouvernance → - 03
Amélioration & validation
Des améliorations démontrables.
Nous traduisons la feuille de route en lots de travail techniques et accompagnons les améliorations. Votre équipe IT ou votre partenaire IT met en œuvre les mesures techniques ; Cyberwise valide le résultat convenu.
Résultat : Un plan d’amélioration réellement mis en œuvre.
En savoir plus sur Amélioration & validation → - 04
CISO as a Service
Un cap clair pour votre cybersécurité.
Des conseils de sécurité expérimentés pour la direction, sans recruter de CISO à temps plein. Nous réunissons risques, actions et décisions dans un cycle de suivi régulier.
Résultat : Des choix étayés. Un rythme de suivi clair.
En savoir plus sur CISO as a Service → - 05
Sensibilisation & formation
Ce sont les personnes qui font la différence.
Simulations de phishing, ateliers et formation de la direction relient la cybersécurité aux décisions du quotidien. Les collaborateurs apprennent à repérer et à signaler les menaces ; les dirigeants apprennent à évaluer les risques.
Résultat : Apprendre, appliquer et ajuster en fonction de votre contexte.
En savoir plus sur Sensibilisation & formation →
Vous cherchez la vue d’ensemble ? Voir tous les services.
03Comment pouvons-nous vous aider ?
Vous vous reconnaissez dans l’une de ces questions ?
Vous ne savez pas quelle question vous correspond le mieux ? Faisons le point ensemble lors d’un premier entretien.
- 01
Nous devons nous mettre en conformité avec NIS2 ou la Cyberbeveiligingswet
Nous déterminons ce que la loi implique pour vous et élaborons une feuille de route concrète.
- 02
Nous voulons travailler selon ISO/IEC 27001
Nous construisons l’ISMS conformément à la norme et, si vous le souhaitez, vous préparons à la certification.
- 03
Nous voulons savoir où nous en sommes en matière de sécurité
La Cyberwise Baseline vous offre une évaluation indépendante et une feuille de route aux priorités claires.
- 04
Nous voulons faire tester notre sécurité
Avec un audit de sécurité, nous testons votre environnement – jusqu’au pentest lorsque c’est pertinent.
- 05
Nous recherchons un accompagnement dans la durée
Revues périodiques, CISO as a Service et formations : votre sécurité reste à niveau.
- 06
Nous voulons gérer notre ISMS en un seul endroit
Cyberwise ISMS réunit politiques, risques, mesures et preuves en un seul endroit.
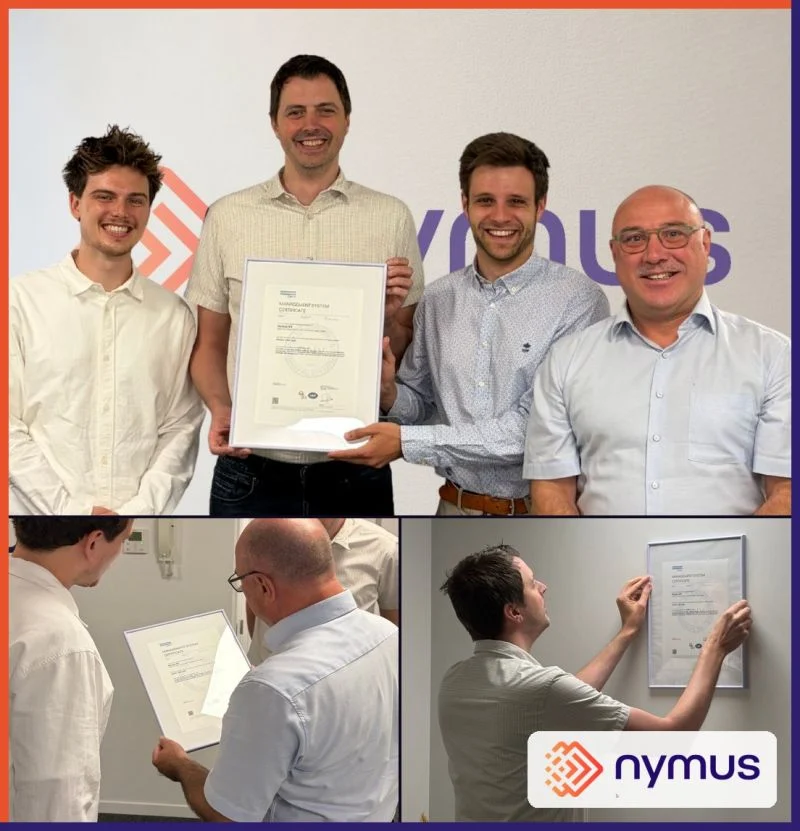
Résultat
ISO/IEC 27001:2022 · DNV
04En pratique
Nymus : la sécurité de l’information comme base de croissance.
Pour Nymus, spécialiste de la facturation électronique, ISO/IEC 27001 était une étape délibérée de sa stratégie de croissance. Les grands clients attendent une sécurité de l’information démontrable, et le développement international apporte des exigences supplémentaires.
Avec l’accompagnement de Cyberwise, Nymus a obtenu la certification ISO/IEC 27001:2022 délivrée par DNV : une confirmation indépendante de son système de management de la sécurité de l’information et une réponse solide aux questions de sécurité de ses clients.
Lire l’étude de cas05Notre méthode
De l’analyse à une amélioration durable.
Tout projet d’envergure commence par une évaluation indépendante. Nous accompagnons ensuite les améliorations et vous aidons à maintenir votre niveau de sécurité.
En savoir plus sur notre approcheServices
AssessSavoir où vous en êtes
Audit, analyse et feuille de route avec la Cyberwise Baseline, y compris une analyse des écarts au regard de votre norme ou cadre légal principal.
Vous obtenez : Une vision claire des risques prioritaires et de leurs responsables.
Voir les services Assess →Services
ImproveDes améliorations démontrables
Avec les responsables de votre organisation, nous élaborons politiques, procédures et registres et vérifions les améliorations techniques.
Vous obtenez : Des politiques applicables, des responsabilités claires et des améliorations étayées.
Voir les services Improve →Services
SustainSuivi continu
Revues périodiques, CISO as a Service, ISMS Document Care, formations et Cyberwise ISMS.
Vous obtenez : Des revues régulières qui rendent les progrès visibles et signalent les nouveaux risques.
Voir les services Sustain →
06 / VLAIO · Flandre
Renforcez votre cybersécurité avec le soutien de VLAIO.
Les PME et entreprises de travail adapté ayant un siège d’exploitation en Flandre peuvent, sous conditions, bénéficier d’un soutien de 50 % pour un trajet d’amélioration en cybersécurité. Nous vous aidons à choisir le trajet adapté à votre situation.
- START
- 10jours ouvrables
- MEDIUM
- 21jours ouvrables
- PLUS
- 34jours ouvrables
07Cadres
Une méthode. Le bon cadre.
Chaque cadre a son propre périmètre et ses propres exigences de preuve. Lors du premier entretien, nous déterminons quelles lois, règles sectorielles et exigences clients vous concernent.
- BelgiqueNIS2Loi NIS2 (Belgique)Pour les entités essentielles et importantes en Belgique.
- Pays-BasCbwCyberbeveiligingswet (Pays-Bas)La transposition néerlandaise de NIS2.
- International27001ISO/IEC 27001Construire un ISMS conforme à la norme, avec la certification comme étape suivante possible.
- AutomobileTISAXTISAXSécurité de l’information dans la chaîne automobile.
- EuropeCRACyber Resilience ActExigences relatives aux produits comportant des éléments numériques.
08Cyberwise ISMS
Disponible en 2027
Votre ISMS au même endroit.
Un espace de travail géré qui réunit politiques, risques, mesures, tâches, audits et preuves. Nous assurons la configuration, le fonctionnement et le support ; le contenu reste votre propriété.
 Disponible en 2027
 DashboardTâches, actions rapides, assistant ISMS et indicateurs clés réunis sur un seul écran.
 RoadmapActions avec responsable, échéance et statut.
 Learning & AwarenessFormation et quiz par politique approuvée.
Avant-première : nous présenterons les écrans définitifs au lancement.
09À propos
L’équipe derrière votre projet.
Roeland Vandekerkhove
Cofondateur · ISO/IEC 27001 Senior Lead Auditor et DPO
Tom Hoogewijs
Cofondateur · Spécialiste Microsoft 365 et Azure
Stijn De Wilde
Cybersecurity Specialist
Nick Lievens
Trusted Advisor Cybersecurity & Compliance
Daphne Gérard
Project & Customer Success Manager

Votre place dans notre équipe ?
Voir nos offres d’emploi
10Pour les partenaires IT
Une expertise indépendante en cybersécurité pour votre équipe et vos clients.
Cyberwise complète votre connaissance de l’environnement client par une expertise indépendante en sécurité et en conformité. Notre évaluation des risques et notre feuille de route appuient vos recommandations et aident le client à faire des choix ciblés.
11 / Contact
Vous voulez savoir où vous en êtes ?
Parlez-nous des difficultés que vous rencontrez. Lors d’un premier entretien sans engagement, nous examinons les besoins de votre organisation et la première étape la plus pertinente.