Waarom Nymus deze stap zette
Als e-invoicingpartner verwerkt Nymus informatie die belangrijk is voor de dagelijkse werking van klanten. Aantoonbare informatiebeveiliging speelt daardoor een rol in het vertrouwen tussen de organisatie en haar klanten.
Nymus koos bewust voor certificering binnen zijn groeistrategie. Grotere ondernemingen stellen eisen aan de beveiliging van hun leveranciers. Ook de ambitie om internationaal verder te groeien, onder meer in Nederland, maakte een erkend referentiekader relevant.
Wat certificering aantoont
ISO/IEC 27001 beschrijft de eisen voor een managementsysteem voor informatiebeveiliging, of ISMS. Zo’n systeem helpt een organisatie risico’s te beoordelen, passende maatregelen te kiezen en de werking ervan te blijven verbeteren. Het omvat mensen, processen en technologie.
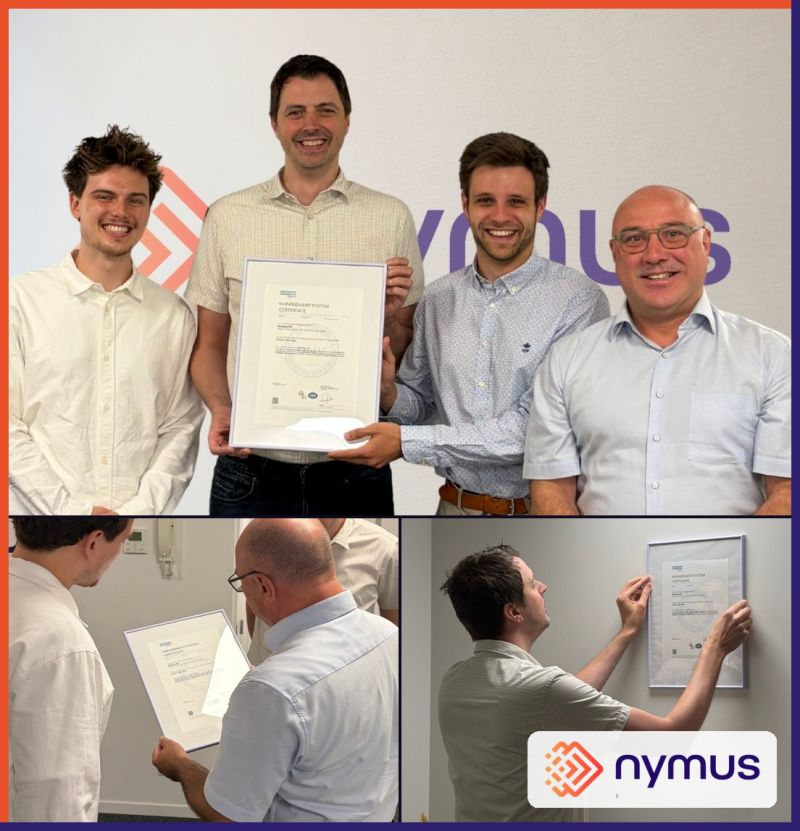
Voor Nymus betekent het certificaat een onafhankelijke bevestiging van het managementsysteem binnen de beoordeelde scope. Klanten kunnen die bevestiging meenemen in hun leveranciersbeoordeling. Het certificaat ondersteunt vertrouwen; het onderhouden van het systeem blijft een doorlopende opdracht.
Begeleiding en onafhankelijke toetsing
Cyberwise begeleidde Nymus richting de certificering. De certificeringsaudit en de uitreiking van het certificaat gebeurden door DNV. Zo heeft begeleiding een duidelijke plaats naast de onafhankelijke beoordeling door de certificeringsinstelling.
Wat jouw organisatie hiervan kan meenemen
De case laat zien hoe informatiebeveiliging kan aansluiten bij commerciële ambities en klantverwachtingen. Wil je zelf met ISO/IEC 27001 aan de slag? Maak eerst duidelijk welke activiteiten en informatie je wilt beschermen, wat klanten verwachten en waar de belangrijkste risico’s liggen.
Van daaruit kun je prioriteiten bepalen, verantwoordelijkheden vastleggen en een werkbaar ISMS opbouwen. De waarde zit in de dagelijkse toepassing en opvolging. Certificering kan vervolgens een onafhankelijke bevestiging van dat werk bieden.